حذرت «كاسبرسكي» من تحول رموز الاستجابة السريعة (QR) إلى أحد أخطر أسلحة التصيد الاحتيالي، عقب تسجيل ارتفاع بمقدار 5 أضعاف في الهجمات عبر البريد الإلكتروني خلال النصف الثاني من 2025.
وفقاً للباحثين يعود هذا التهديد الناشئ إلى لجوء المخترقين لاستبدال الصور التقليدية بأحرف نصية في تكوين الرمز الخبيث، وهو ما يسمح بتجاوز أنظمة الفحص والحماية المعتادة وتشكيل تحدٍ أمني جديد لفرق الأمن الرقمي.
أخطر من الصور.. «كاسبرسكي» تحذر من رموز QR “نصيّة” تخترق بريدك
كانت الحواسيب القديمة عاجزة عن عرض الرسومات الحقيقية، لذلك كانت الصور تتكون برمتها من أحرف نصية، تم هذا الأمر باستخدام رموز من مجموعة أحرف ASCII (تعرف بمصطلح الرمز القياسي الأمريكي لتبادل المعلومات)، التي ظهرت لأول مرة عام 1963.
كما أطلق على الصور المُنشأة بهذه التقنية اسم رسومات ASCII، استخدم لاحقًا مجموعات أحرف أخرى (مثل Unicode) لإنشاء الصور، بيد أن مصطلح رسومات ASCII ظل مستخدمًا للإشارة إليها.

نموذج لرسومات ASCII
وخلال العقد الأول من الألفية الثانية، استخدم مُرسلو البريد العشوائي صورًا مصممة باستخدام رموز نصية، فمن خلال استخدم المهاجمون لهذه الرسومات النصية بدلًا من الصور المضمنة حاولوا تفادي آليات الاكتشاف الأمنية التي تحلل الصور بحثًا عن عناوين URL مخفية فيها.
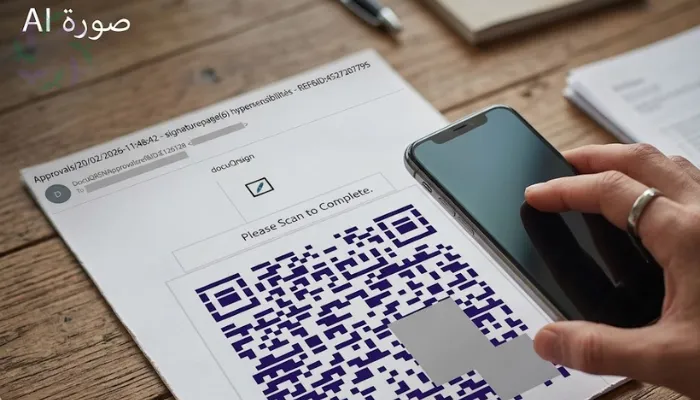
عند استخدام رسومات ASCII لإنشاء رموز الاستجابة السريعة، تتبع عمليات التصيد الاحتيالي نمطًا مألوفًا كما هو الحال في هجمات رموز الاستجابة السريعة المضمنة في الصور التي رصدتها كاسبرسكي في السابق.
حيث يستلم الضحايا رسائل بريد إلكتروني يُفترض أنها من شريك تجاري، وتزعم أنها تحتوي على مستند سري للتوقيع باستخدام منصة DocuSign.
وتطلب الرسالة من الضحية مسح رمز الاستجابة السريعة للوصول إلى المستند، مما يقوده إلى موقع إلكتروني وهمي يطلب منه إدخال بيانات الاعتماد الخاصة بحسابه في الشركة.
ولما كان هذا الرمز مصممًا من أحرف ورموز نصية، تخفق كثير من حلول الحماية في اكتشاف أي روابط مشبوهة أو خبيثة.

يعلق على هذه المسألة رومان ديدينوك، خبير مكافحة البريد العشوائي في كاسبرسكي:
«شهدنا سابقًا محاولات من المحتالين لتفادي فحص الروابط عبر إخفاء عناوين URL في الصور والآن، يحاولون التهرّب من الفحص الضوئي القائم على الصور بالعودة إلى الرموز النصية، وذلك ليتمكنوا من عرض رموز الاستجابة السريعة، فلا بد من الشك والريبة في كل مرة يطلب فيها رمز الاستجابة السريعة من المستخدم إدخال بيانات الاعتماد الخاصة بحسابه في الشركة على جهاز محمول.
وعندما يتم توليد رمز الاستجابة السريعة باستخدام رسومات ASCII النصية، فمن شبه المؤكد أنها محاولة تصيد احتيالي أو حيلة تقود المستخدم إلى عنوان URL خبيث. ويكون لهذه الحيلة غاية واحدة فقط هي تفادي تقنيات الأمان.»
وللحماية من هذا التهديد، توصي كاسبرسكي بنشر حل أمان موثوق لحماية خادم البريد الإلكتروني مثل Kaspersky Security for Mail Server، الذي يضمن تبادلاً آمنًا لرسائل البريد الإلكتروني الخاص بالشركات، ويكافح البريد العشوائي.
كما يحمي من البرمجيات الخبيثة المنقولة عبر البريد الإلكتروني، ويحظر أشكال التصيد الاحتيالي كافة، ويمنع اختراق البريد الإلكتروني المؤسسي (BEC)، ويحمي من هجمات رموز الاستجابة السريعة والتهديدات السيبرانية الأخرى.
نبذة عن كاسبرسكي: الريادة العالمية في الأمن السيبراني وحماية البيانات
تأسست شركة كاسبرسكي عام 1997، وتُعد واحدة من أبرز الشركات العالمية المبتكرة في مجال الأمن السيبراني وحماية البيانات الرقمية، حيث وفرت الحماية لأكثر من مليار جهاز وحازت ثقة نحو 200 ألف مؤسسة وملايين المستخدمين حول العالم.
وتركز كاسبرسكي على تقديم حلول أمنية متكاملة تعتمد على التقنيات المدعومة بالذكاء الاصطناعي وسهولة الإدارة لتأمين الشركات، البنى التحتية الحيوية، والحكومات عبر:
-
الاستجابة والاستكشاف الاستباقي: اكتشاف التهديدات الرقمية مبكراً والتعامل معها بسرعة وفاعلية.
-
استمرارية الأعمال: حماية الإيرادات وتجنب فترات التوقف عن العمل وتقليل الأعباء التشغيلية.
-
دعم كافة القطاعات: تقديم حلول تتناسب مع مختلف الأحجام بدءاً من المنشآت الصغيرة وحتى المؤسسات الكبرى.
كاسبرسكي تطلق برنامجًا لتطوير الكفاءات السعودية
أطلقت كاسبرسكي برنامج “Cyber Generation” في السعودية بهدف تأهيل وتطوير مهارات الخريجين الجدد والمبتدئين الراغبين في تمهيد مسار مهني واعد بقطاع الأمن السيبراني.
وتتيح هذه المبادرة الواعدة للمشاركين من داخل المملكة فرصة الانضمام والتسجيل المباشر لبناء قدراتهم الرقمية عبر زيارة المنصة الرسمية المخصصة للبرنامج cybergeneration.kaspersky.com، لتمكين الكفاءات الوطنية الشابة.
الأسئلة الشائعة حول كاسبرسكي والرمز QR الذي يسرق بياناتك
[jnews_faq faqStyle=”style-1″ elementId=”jnews_1780575862327_f4q6ji1w”][faq_item question=” هل يمكن لرموز QR الخبيثة اختراق الهاتف بمجرد توجيه الكاميرا دون النقر على الرابط؟”]
لا، الكاميرا تقوم فقط بقراءة النص وترجمته إلى رابط؛ الخطر يبدأ دائمًا عند تفاعلك مع الرابط أو فتح الصفحة والتحميل منها.
[/faq_item][/jnews_faq]
[jnews_faq faqStyle=”style-1″ elementId=”jnews_1780575872838_x6brprcx”][faq_item question=”كيف يمكنني فحص أمان رابط رمز QR قبل فتحه على الهاتف؟”]
باستخدام ميزة “معاينة الرابط” في تطبيق الكاميرا، أو نسخ الرابط وفحصه عبر مواقع فحص الروابط الشهيرة مثل VirusTotal قبل الدخول إليه.
[/faq_item][/jnews_faq]
[jnews_faq faqStyle=”style-1″ elementId=”jnews_1780575888743_ss6ryez0″][faq_item question=”هل تختلف درجة أمان مسح رموز QR بين هواتف آيفون وأندرويد؟”]
النظامان متقاربان أمنيًا، لكن آيفون يعرض الرابط بوضوح أسفل الرمز قبل النقر، بينما بعض هواتف أندرويد تفتح الرابط تلقائيًا إذا لم يتم إلغاء هذه الميزة من الإعدادات.
[/faq_item][/jnews_faq]